Digitalt stempelkort & GDPR
Du vil gerne bruge et digitalt stempelkort, men er usikker på, om det er GDPR-kompatibelt? Forståeligt. Som virksomhedsejer vil du have kundeloyalitet – men ikke på bekostning af databeskyttelsen. Denne guide besvarer alle de spørgsmål, du har om databeskyttelse og digitale stempelkort. Klart, ærligt og uden juridisk volapyk.
TL;DR
Stempely er GDPR-kompatibelt. Ingen navne, ingen e-mails, ingen telefonnumre. Kunderne forbliver anonyme. Servere i EU. Ingen videregivelse af data til tredjepart.
Ironisk nok er håndskrevne kundelister ved kassen den egentlige GDPR-risiko – mere om det længere nede.
Virksomhedsejere, der binder kunder GDPR-kompatibelt
"Vi havde tidligere en håndskrevet kundeliste ved kassen. Da jeg hørte, at det kan være et GDPR-problem, skiftede jeg straks til Stempely. Nu er alt anonymt og alligevel effektivt."
M. B.
Bageriejer, Stuttgart
"Min revisor spurgte mig, om mine stempelkort er GDPR-kompatible. Med Stempely kunne jeg straks vise: ingen personoplysninger, servere i EU. Sagen er afgjort."
T. K.
Caféejer, Hamburg
"Push-beskeder var det afgørende punkt for mig. Hos Stempely kører alt via opt-in og anonyme ID’er. Min advokat har givet grønt lys – uden betænkeligheder."
S. R.
Frisørejer, München
Forstå databeskyttelse
Hvad gemmer et digitalt stempelkort?
Det vigtigste spørgsmål først: Hvilke data havner egentlig på serveren, når en kunde bruger dit stempelkort?
Hos Stempely er svaret: så lidt som muligt. Når en kunde scanner din QR-kode, sker der følgende:
Anonymt kunde-ID
Et tilfældigt genereret ID, der ikke gør det muligt at udlede, hvem personen er
Antal stempler
Hvor mange stempler kunden har samlet
Belønningsstatus
Om en belønning kan indløses eller allerede er indløst
Seneste besøg
Hvornår det seneste stempel blev scannet – som dato, uden sporing af klokkeslæt
Navn
Indsamles ikke – Stempely spørger aldrig efter det
E-mailadresse
Indsamles ikke – ingen konto nødvendig
Telefonnummer
Indsamles ikke – push kører via et anonymt enheds-ID
Lokationsdata
Ingen GPS-sporing, ingen geofencing, ingen bevægelsesprofiler
Kort sagt: Stempely ved, at »enhed #A7x9« har 7 stempler hos din butik. Stempely ved ikke, at enheden tilhører Lise Jensen, 34 år, bosat på Algade 12. Og det er netop pointen.
Er Stempely GDPR-kompatibelt?
Ja – og ikke fordi vi har en databeskyttelseserklæring på 40 sider, men fordi systemet fra grunden er bygget til ikke at have brug for personoplysninger.
GDPR (databeskyttelsesforordningen) gælder, når der behandles personoplysninger – altså data, der kan henføres til en konkret person. Da Stempely udelukkende arbejder med anonyme, tilfældigt genererede ID’er og ikke gemmer identificerende oplysninger, bortfalder størstedelen af GDPR-kravene.
0
personoplysninger pr. kunde
DE/EU
Serverplacering – data forlader ikke EU
0
tredjeparter med adgang til kundedata
Hvad Stempely helt konkret gør for GDPR-overholdelse:
- Privacy by design: Systemet indsamler fra start ingen personoplysninger
- Dataminimering: Kun de data, der teknisk er nødvendige for stempelkortet
- Servere i Tyskland/EU: Ingen dataoverførsel til tredjelande
- Ingen videregivelse: Hverken til reklamepartnere eller datamæglere
- Opt-in til push: Notifikationer kun med kundens aktive samtykke
- Ingen sporing: Ingen reklame- eller sporingscookies, ingen fingerprinting, ingen bevægelsesprofiler
Skal kunderne give samtykke?
Det er spørgsmålet, der gør flest virksomhedsejere usikre. Det korte svar: Nej, der kræves ingen separat samtykkeerklæring.
Hvorfor? Fordi GDPR kun kræver samtykke, når der behandles personoplysninger. Da Stempely ikke indsamler den slags data, bortfalder samtykkekravet.
Det, der alligevel sker, er en aktiv handling fra kunden: Vedkommende scanner QR-koden – med telefonens kamera eller Stempely-appen –, gemmer stempelkortet og beslutter bevidst at deltage i dit loyalitetsprogram. Det er ikke passiv dataindsamling – det er en frivillig, informeret beslutning.
Sammenligning: samtykke
Klassisk nyhedsbrevssystem
E-mailadresse påkrævet. Double opt-in er obligatorisk. Samtykket skal dokumenteres. Fortrydelsesret skal forklares. Opbevaringskrav skal overholdes.
Stempely stempelkort
Ingen e-mail. Ingen konto. Ingen double opt-in. Kunden scanner, samler stempler og indløser belønninger. Færdig. Ingen samtykkeerklæring nødvendig.
Hvor gemmes dataene?
Alle Stempely-data gemmes på servere i EU (Tyskland). Der sker ingen dataoverførsel til USA eller andre tredjelande.
Hvorfor det er vigtigt: Siden EU-Domstolens Schrems II-dom er dataoverførsel til USA juridisk problematisk. Mange SaaS-værktøjer bruger AWS, Google Cloud eller Azure med amerikanske datacentre – og skaber dermed en compliance-risiko for deres kunder. Stempely omgår dette problem fuldstændigt.
Stempely
- Servere i Tyskland/EU
- Ingen dataoverførsel til tredjelande
- GDPR-kompatibel infrastruktur
- Data forbliver i EU
Mange andre værktøjer
- Servere i USA (AWS, Google Cloud)
- Dataoverførsel til tredjelande
- Schrems II-risiko
- Yderligere kontraktklausuler nødvendige
Er stempelkort af papir bedre med hensyn til databeskyttelse?
Det tror mange – men det modsatte er tilfældet.
Et stempelkort af papir er i sig selv databeskyttelsesneutralt. Det indeholder ingen personoplysninger. Problemet ligger et andet sted: i den praksis, der udvikler sig omkring det.
Hvad mange butikker gør ved siden af (og ikke må):
- Føre håndskrevne kundelister med navne og telefonnumre
- Gemme kundedata i usikrede Excel-lister på den bærbare
- Samle visitkort og bruge dem til marketing uden samtykke
- Oprette WhatsApp-grupper med kundenumre
Alt dette er behandling af personoplysninger – og dermed omfattet af GDPR. Du har brug for et behandlingsgrundlag, en fortegnelse over behandlingsaktiviteter, en privatlivspolitik og hver enkelt kundes dokumenterede samtykke.
Med Stempely sker intet af det – intet navn, intet nummer, ingen liste. Det digitale stempelkort gør den håndskrevne kundeliste overflødig og dermed den største GDPR-risiko i butikken.
Push-beskeder og databeskyttelse
Push-beskeder er en af de største fordele ved et digitalt stempelkort: Du kan hente inaktive kunder tilbage, starte flash-tilbud eller minde kunderne om, at de snart har optjent deres belønning. Men er push-beskeder overhovedet GDPR-kompatible?
Ja – hvis de implementeres rigtigt. Og hos Stempely er det netop tilfældet.
Opt-in via operativsystemet
Bruger en kunde Stempely-appen, spørger iOS eller Android udtrykkeligt: »Må denne app sende dig notifikationer?« Kun ved »Ja« aktiveres push-beskeder.
Anonym levering
Push-beskeden sendes til et anonymt enheds-ID. Stempely kender hverken modtagerens navn eller e-mail. Det er teknisk umuligt at henføre beskeden til en person.
Kan slås fra når som helst
Kunden kan til enhver tid slå push-beskeder fra i systemindstillingerne – uden at slette appen, uden at kontakte dig. Fuld kontrol hos kunden.
Sammenligning med e-mailmarkedsføring: Til et nyhedsbrev har du brug for kundens e-mailadresse, en double opt-in-bekræftelse, et dokumenteret samtykke og en fungerende afmeldingsmulighed. Med Stempely-push har du brug for: intet af det. Kunden bestemmer via systemindstillingen – og du sender til et anonymt ID.
Til at sætte kryds ved
Tjekliste: GDPR-kompatibel kundeloyalitet
7 punkter, du som virksomhedsejer bør gennemgå – uanset om du bruger Stempely eller ej.
Ingen håndskrevne kundelister
Hvis du samler navne og telefonnumre på papir, har du brug for et behandlingsgrundlag og hver kundes dokumenterede samtykke.
Ingen usikrede Excel-lister
Kundedata i en Excel-fil på den bærbare? Uden kryptering og adgangskontrol er det en GDPR-overtrædelse.
Ingen WhatsApp-markedsføring uden samtykke
WhatsApp-grupper eller broadcast-lister med kunder er ulovlige uden dokumenteret samtykke – og WhatsApp er selv problematisk i forhold til databeskyttelse.
Hæng privatlivspolitikken op i butikken
Hvis du behandler personoplysninger (f.eks. til et nyhedsbrev), skal en privatlivspolitik være tilgængelig.
Før en fortegnelse over behandlingsaktiviteter
Enhver virksomhed skal dokumentere, hvilke data den behandler. Hos Stempely er indførslen minimal, da der ikke opstår personoplysninger om kunder.
Push-beskeder kun med opt-in
Notifikationer til kunder må kun sendes, hvis kunden aktivt har givet sit samtykke. Hos Stempely klarer operativsystemet det automatisk.
Gem data på EU-servere
Hvis du bruger digitale værktøjer, så sørg for, at dataene bliver i EU. Stempely gemmer alt i Tyskland – ingen overførsel til tredjelande.
Ingen binding · Intet kreditkort · Sat op på 5 minutter
Databeskyttelse møder kundeloyalitet
GDPR-kompatibelt og alligevel fuldt overblik
Anonyme data betyder ikke mindre indsigt. Du ser stempler, belønninger og aktivitet – uden nogensinde at kende et navn.
1.281
Kunder i alt
6.316
Stempler i alt
3.114
Indløste belønninger
Live
Stempler i dag
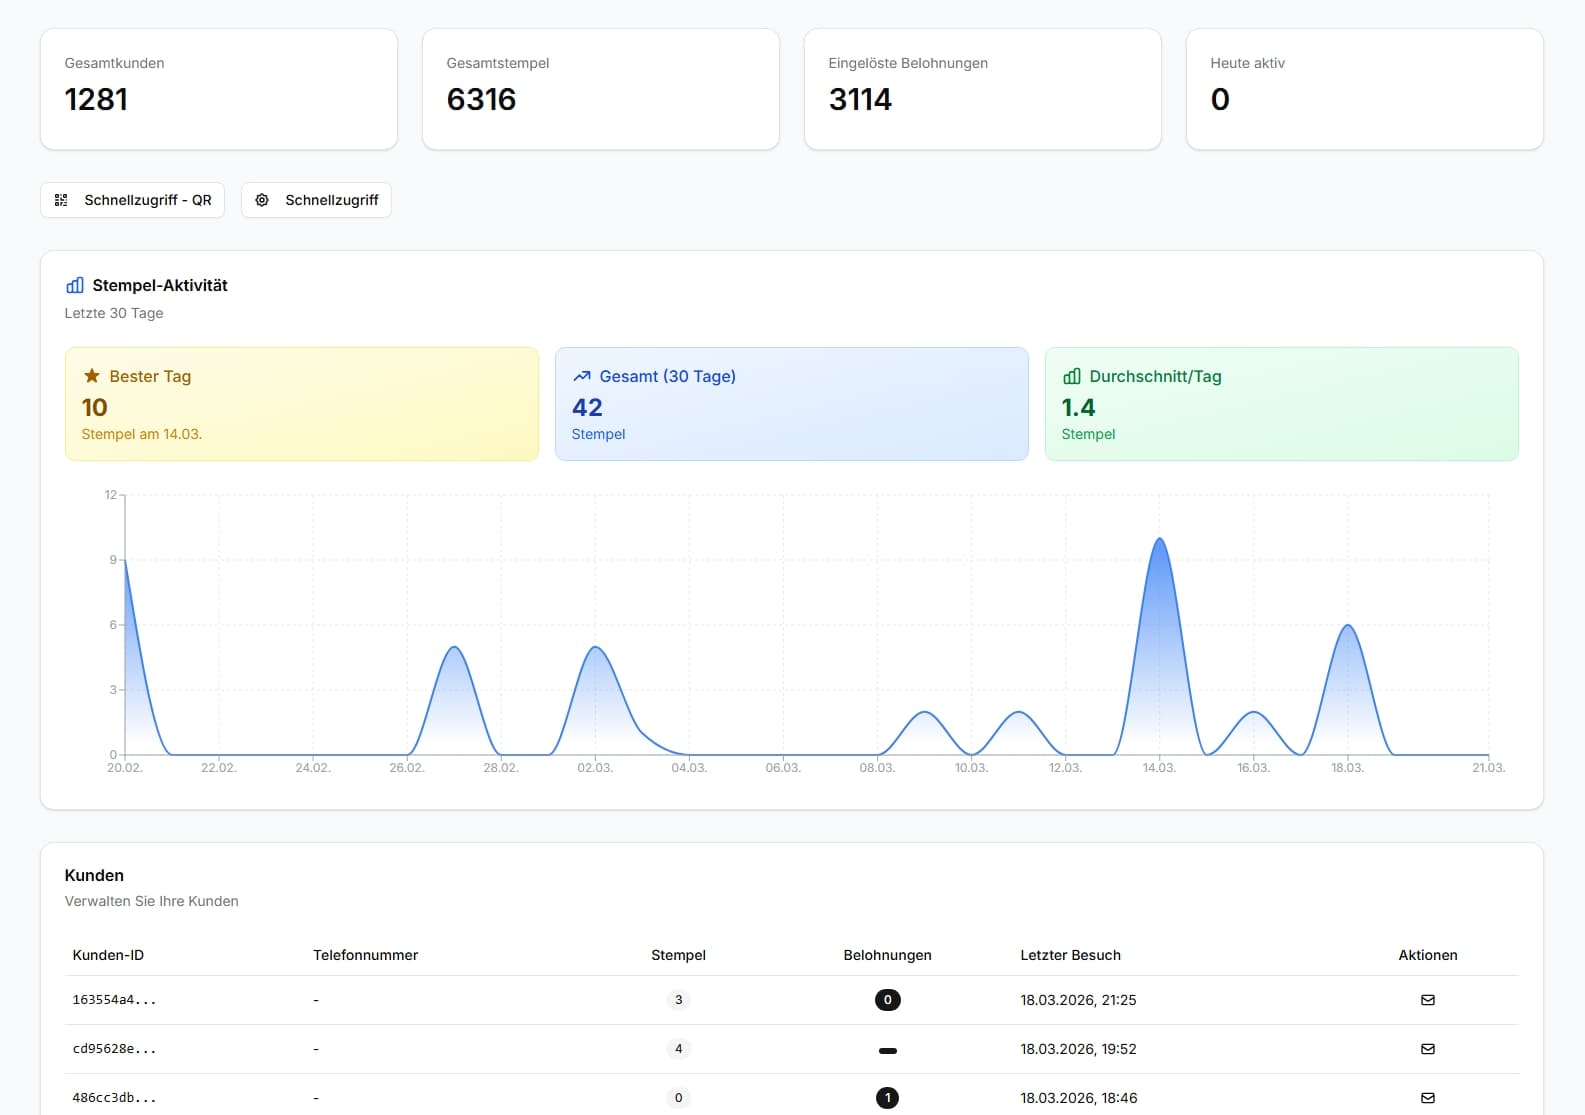
Rigtige produktionsdata. Alle kunder anonyme – ingen navne, ingen e-mails, ingen telefonnumre synlige.
Vælg din pakke
Alle funktioner gratis op til 25 kunder. Derefter Premium.
Stempely
- Op til 25 kunder
- Digitalt stempelkort
- QR-kodescanner
- Kontaktløse stempler (NFC)
- Send tilbud og påmindelser
- StatistikBehalte Kunden, gesammelte Stempel und eingelöste Belohnungen jederzeit übersichtlich im Blick.
- QR-kode med logo
- Kundeliste
- Mere synlighed på nettet
- Prioriteret support
Franchise
- Alt fra Premium
- Flere lokationer
- Skræddersyede vilkår
- Fast kontaktperson
Alle priser inkl. moms.
8 ofte stillede spørgsmål: Digitalt stempelkort & GDPR
Hvilke personoplysninger gemmer Stempely?
Stempely gemmer ingen personoplysninger som navne, e-mailadresser eller telefonnumre. Kunder identificeres udelukkende via et anonymt, tilfældigt genereret ID. Du som virksomhedsejer ser kun: antal stempler, belønningsstatus og seneste besøg – uden at vide, hvem personen præcis er.
Har jeg brug for en samtykkeerklæring fra mine kunder?
Da Stempely ikke behandler personoplysninger, er en separat samtykkeerklæring ikke nødvendig. At scanne QR-koden – hvad enten det sker med telefonens kamera eller i Stempely-appen – er en aktiv, frivillig handling fra kunden. Der er ingen sporing og ingen reklamecookies. Den, der gemmer kortet i Apple Wallet eller Google Wallet, får i browseren en enkelt cookie, som kun genkender vedkommendes stempelkort – uden navn, uden e-mailadresse.
Hvor gemmes Stempelys data?
Alle data gemmes på servere i EU (Tyskland). Stempely bruger ingen amerikanske clouddienster, hvor der kunne ske dataoverførsel til tredjelande. Dataene forlader ikke EU.
Er stempelkort af papir uproblematiske i forhold til databeskyttelse?
Nej, tværtimod. Mange butikker fører ved siden af håndskrevne kundelister med navne og telefonnumre – det er behandling af personoplysninger og kræver et behandlingsgrundlag efter GDPR. Stempelkort af papir er i sig selv databeskyttelsesneutrale, men praksissen omkring dem er det ofte ikke.
Videregiver Stempely data til tredjepart?
Nej. Stempely sælger, deler eller overfører ingen kundedata til tredjepart. Dine forretningsdata og de anonymiserede stempeldata tilhører dig. Der er ingen reklamepartnere, ingen datamæglere og ingen sporing fra tredjeparter.
Hvordan fungerer push-beskeder i overensstemmelse med databeskyttelsen?
Push-beskeder sendes kun, hvis kunden aktivt har tilladt dem i appen (opt-in via operativsystemet). Beskeden sendes til et anonymt enheds-ID – Stempely kender hverken modtagerens navn eller e-mail. Kunder kan til enhver tid slå notifikationerne fra i systemindstillingerne.
Skal jeg som virksomhedsejer føre en fortegnelse over behandlingsaktiviteter?
Som udgangspunkt ja – enhver virksomhed skal føre en fortegnelse efter art. 30 GDPR. Da Stempely dog ikke behandler personoplysninger om kunder, er indførslen minimal. Behandlingen er begrænset til anonyme stempeldata og dine egne forretningsdata (login, e-mail).
Kan jeg bruge Stempely, uden at kunderne installerer en app?
Ja. Kunderne kan gemme deres stempelkort uden app direkte i Apple Wallet eller Google Wallet – ligeledes uden konto, uden e-mailadresse og uden navn. Alternativt findes den gratis Stempely-app, også den uden konto og uden personlige data, men med push-beskeder. I begge tilfælde beslutter kunden aktivt, om vedkommende vil deltage.
"Min revisor har givet grønt lys – ingen personoplysninger, servere i EU. Sagen er afgjort."
— T. K., caféejer, Hamburg
Bind kunder GDPR-kompatibelt. Fra i dag.
Ingen personoplysninger, ingen samtykkeerklæringer, ingen kundelister på papir. Dit digitale loyalitetsprogram er live på 5 minutter.
Den gratis plan forbliver gratis – ingen udløbsdato, intet fup.
Kom i gang nu — ingen binding, intet kreditkortVarigt gratis · GDPR-kompatibelt · Servere i EU (Tyskland)
Fås også direkte som app